
Security & Auth
Role-based access control, tamper-proof audit, JWT and API tokens.
تصاویر نظارتی جزو حساس ترین داده های هر سازمان هستند. یک سامانه نظارتی که خودش امن نباشد، به جای کاهش ریسک، ریسک تازه ای اضافه می کند. در آریسا امنیت بخشی از طراحی پایه است: سطح دسترسی کاربران، ثبت سوابق و نگهداری کلیدها از ابتدا در معماری سامانه دیده شده اند.
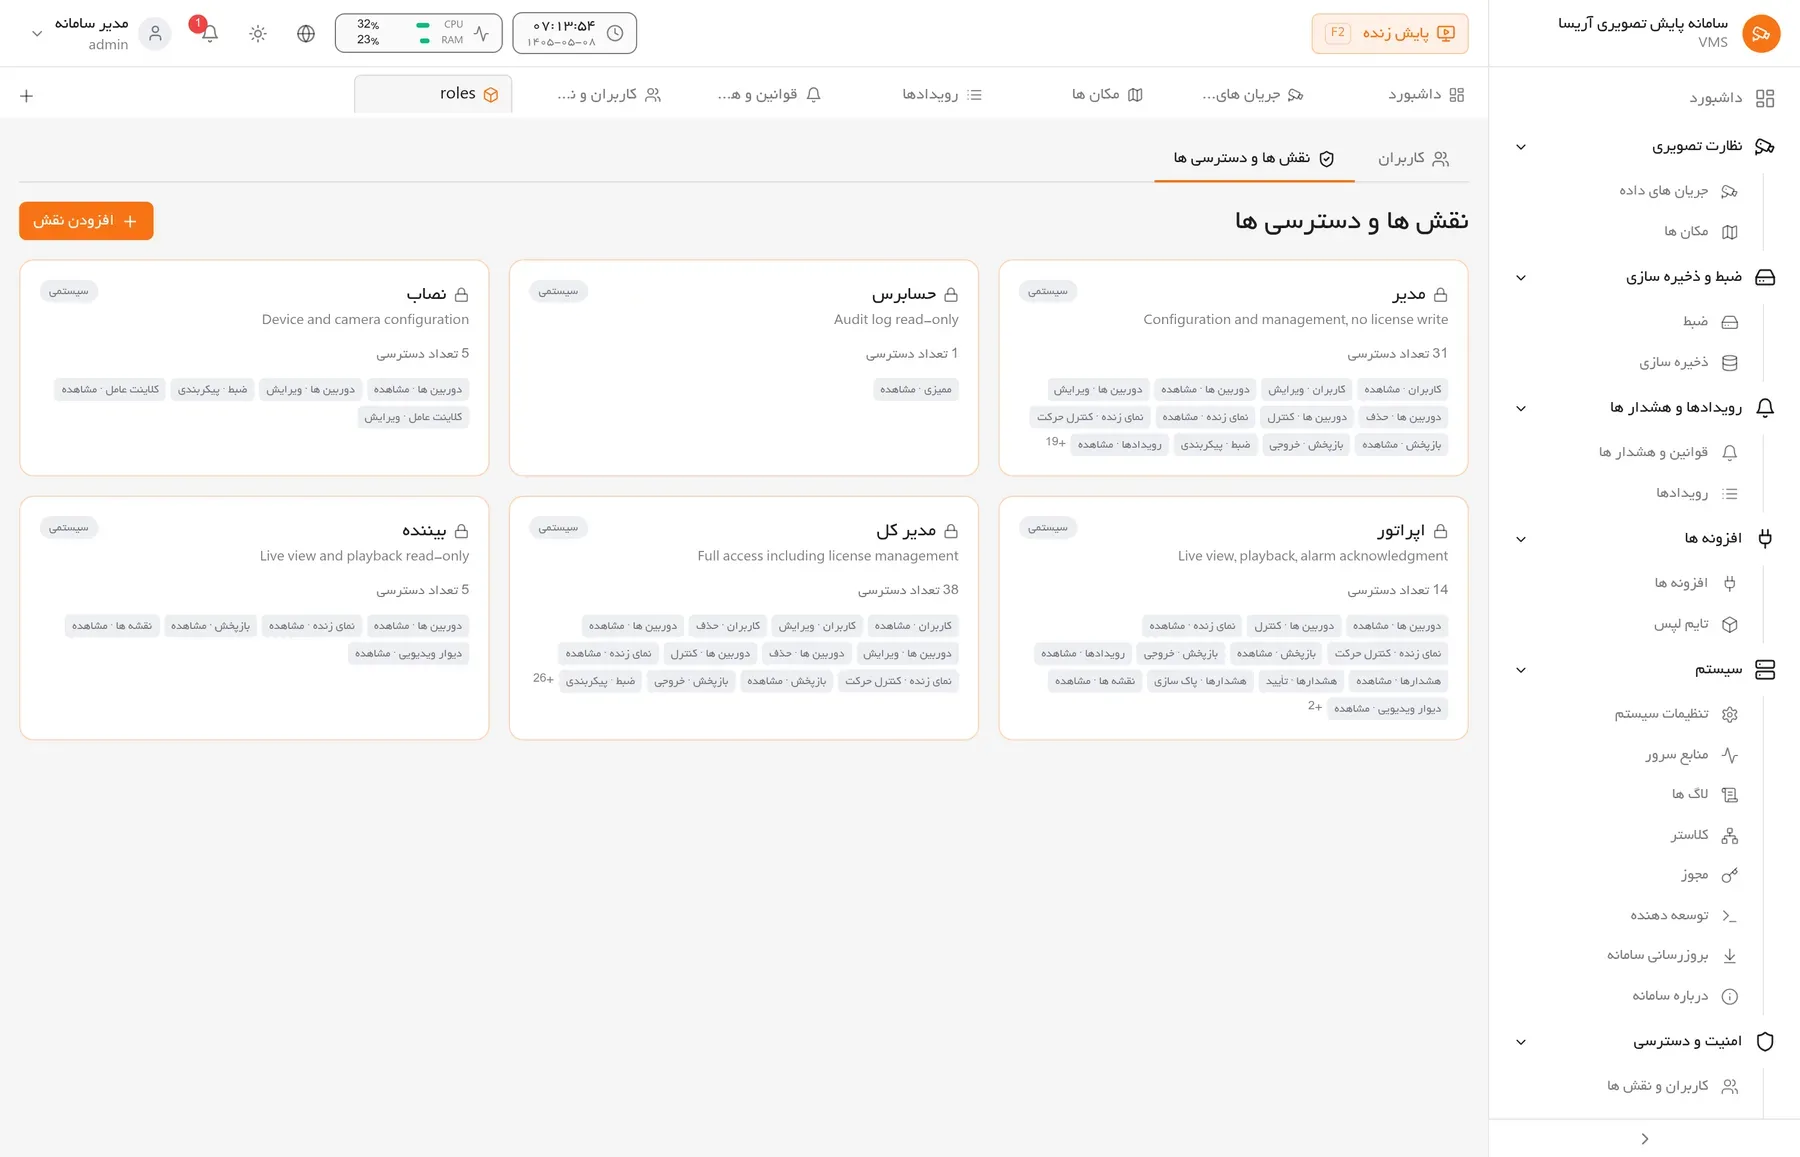
دسترسی بر پایه نقش
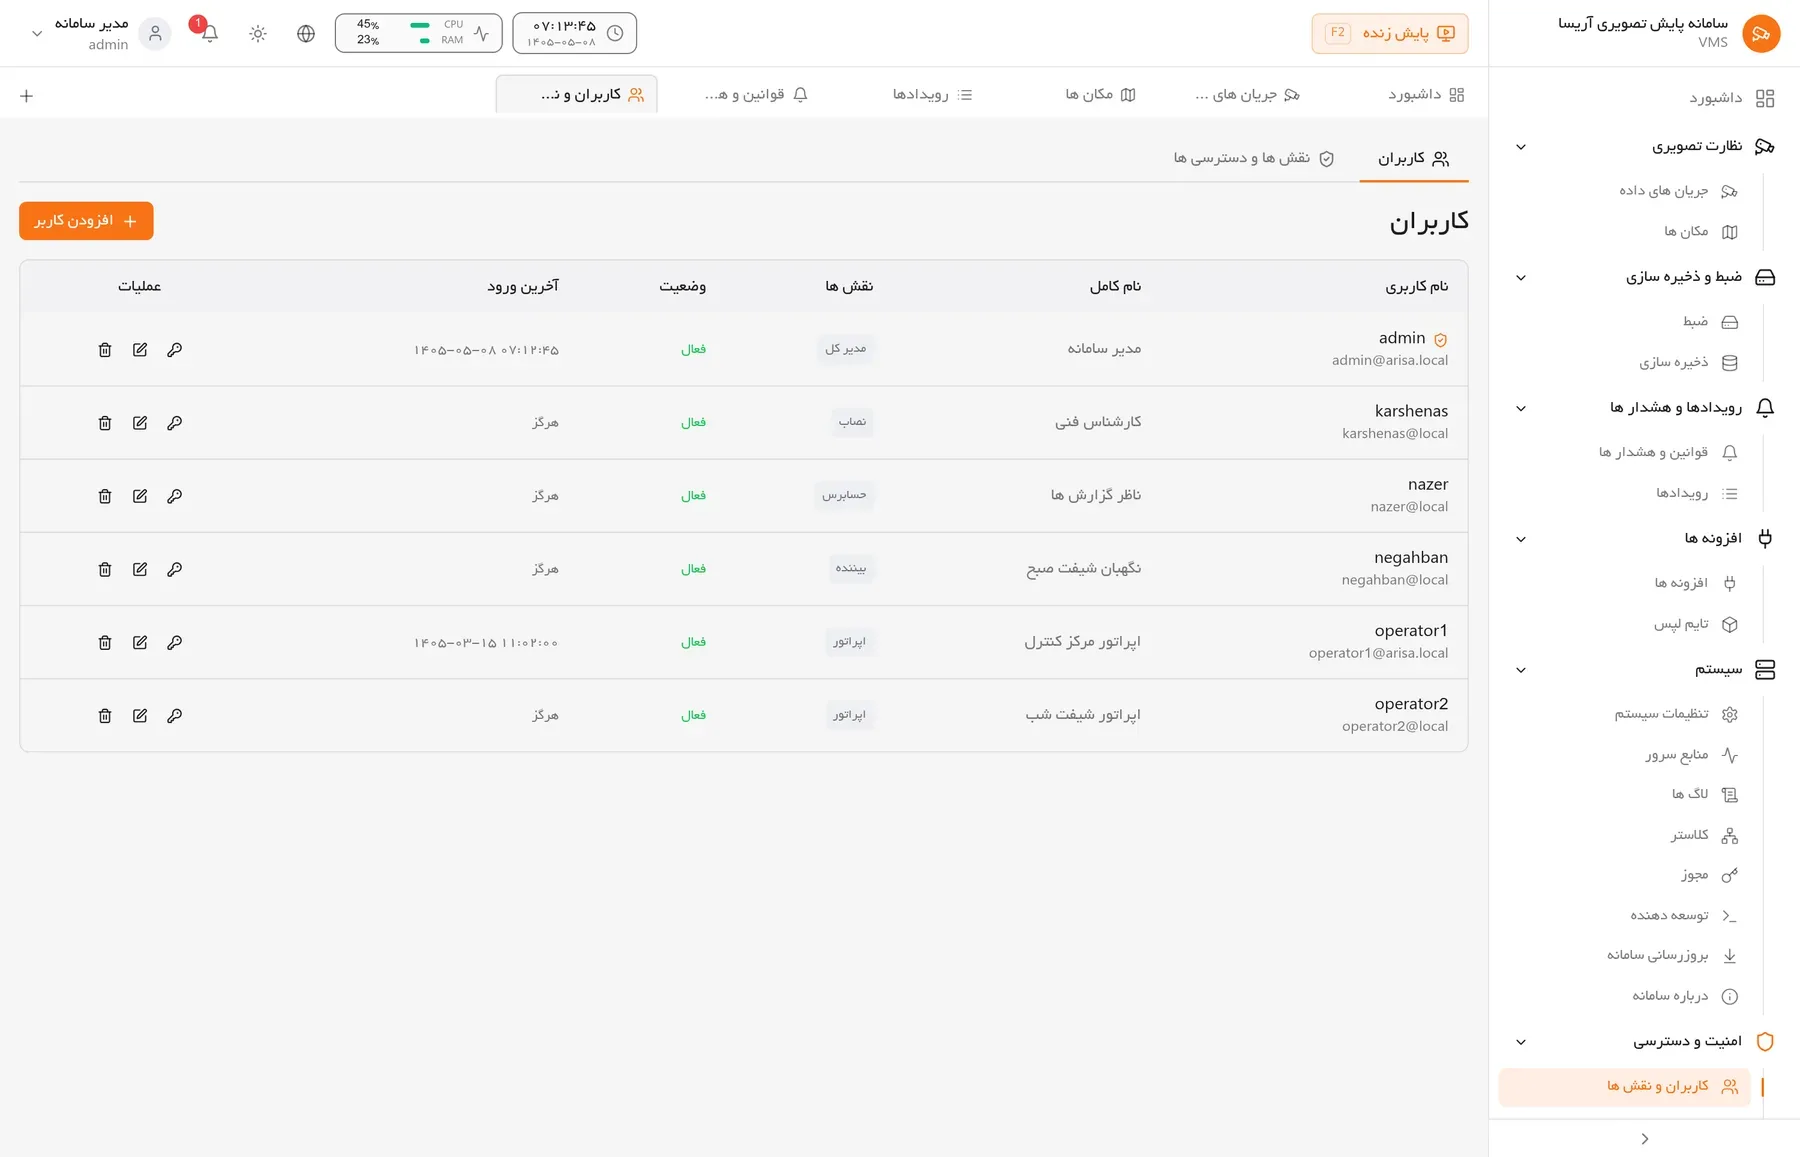
در یک سازمان، همه نباید همه چیز را ببینند. نگهبان شیفت شب شاید فقط به دوربین های محوطه نیاز داشته باشد، مدیر امنیت به همه دوربین ها و گزارش ها، و تیم فنی فقط به تنظیمات سامانه بدون دسترسی به آرشیو حساس. در آریسا می توانید نقش تعریف کنید و برای هر نقش مشخص کنید که به کدام دوربین ها، کدام مکان ها و کدام عملیات دسترسی دارد؛ تماشای زنده، مشاهده آرشیو، خروجی گرفتن، کنترل چرخش دوربین یا تغییر تنظیمات.
سوابق تغییرناپذیر
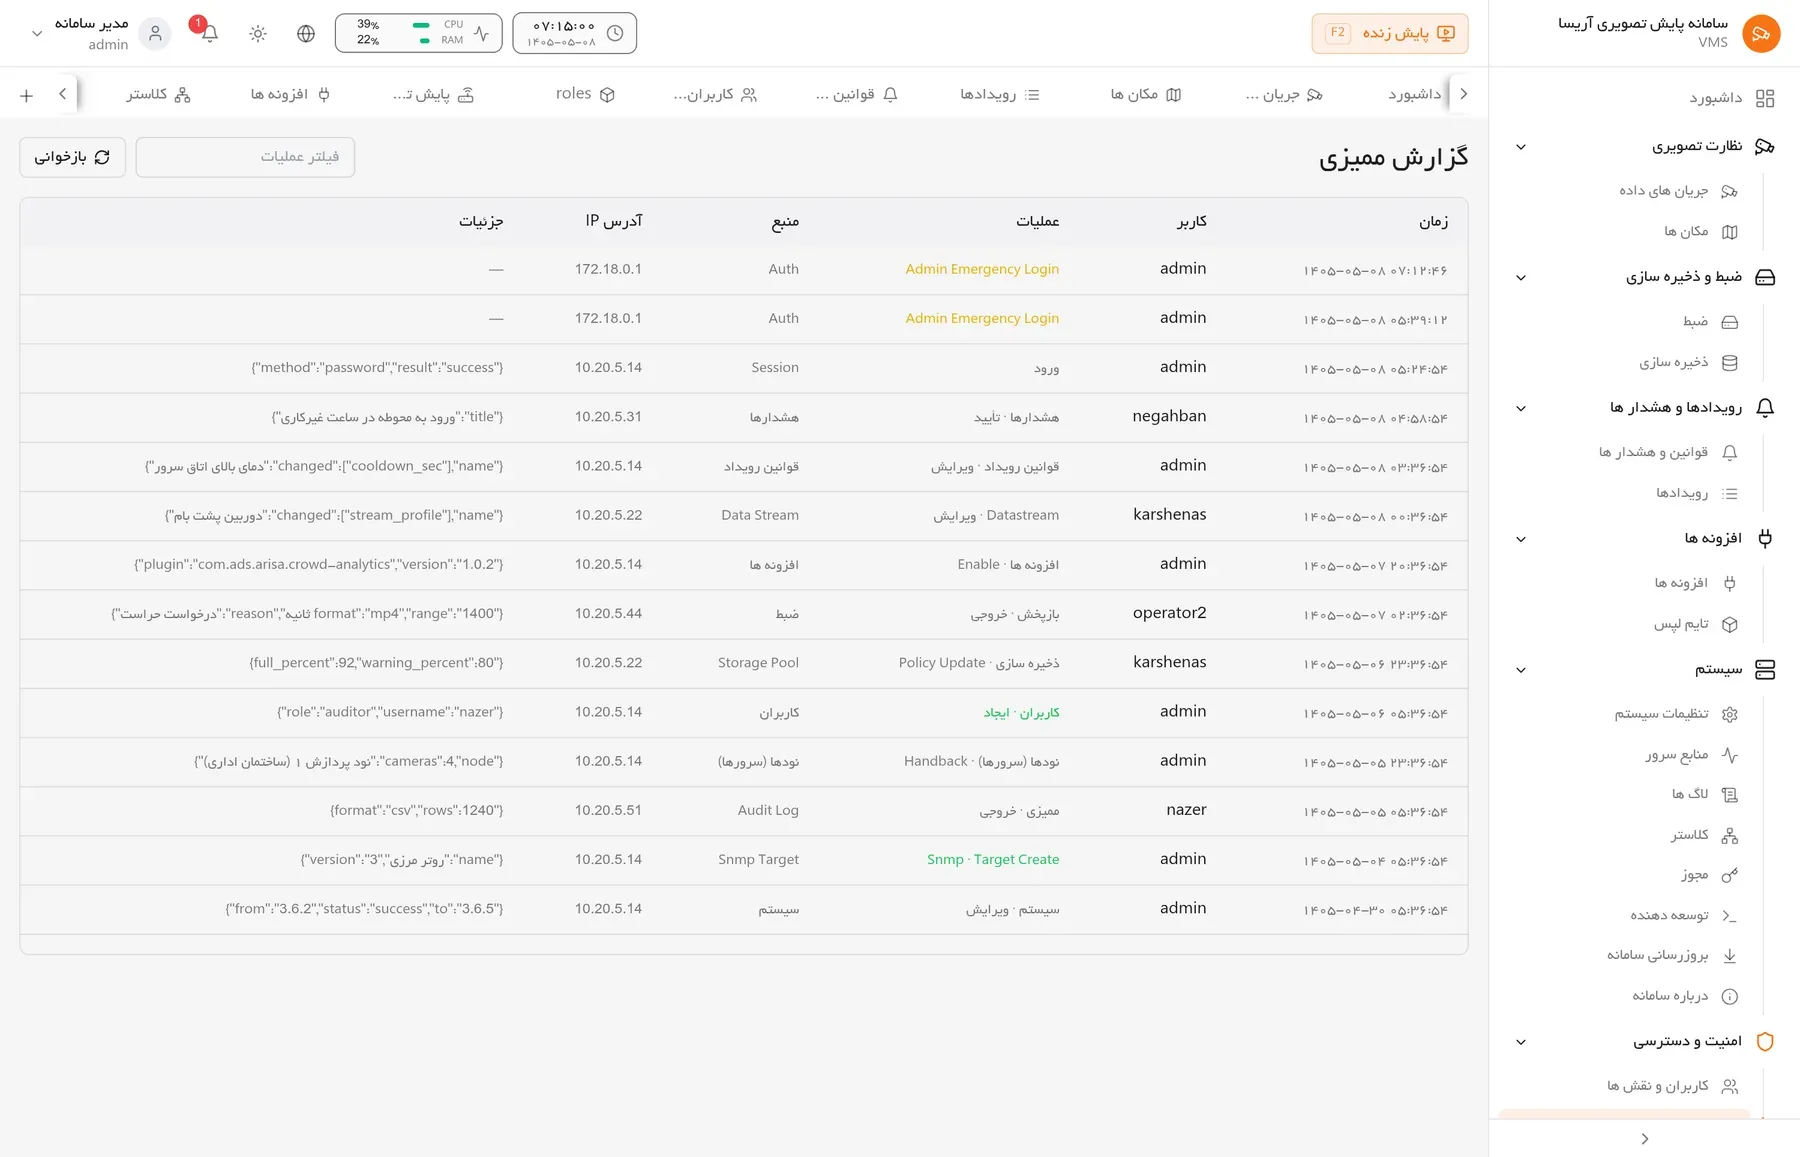
دانستن اینکه چه کسی چه کاری کرده، به اندازه محدود کردن دسترسی اهمیت دارد. آریسا هر اقدام مهم را ثبت می کند: ورود و خروج کاربران، مشاهده آرشیو، خروجی گرفتن، تغییر تنظیمات دوربین ها و رسیدگی به هشدار ها. این سوابق به گونه ای نگهداری می شوند که دستکاری آن ها قابل تشخیص باشد. در بررسی های بعدی یا مواجهه با ادعاها، همین سوابق مرجع روشنی هستند.
احراز هویت و نشست ها
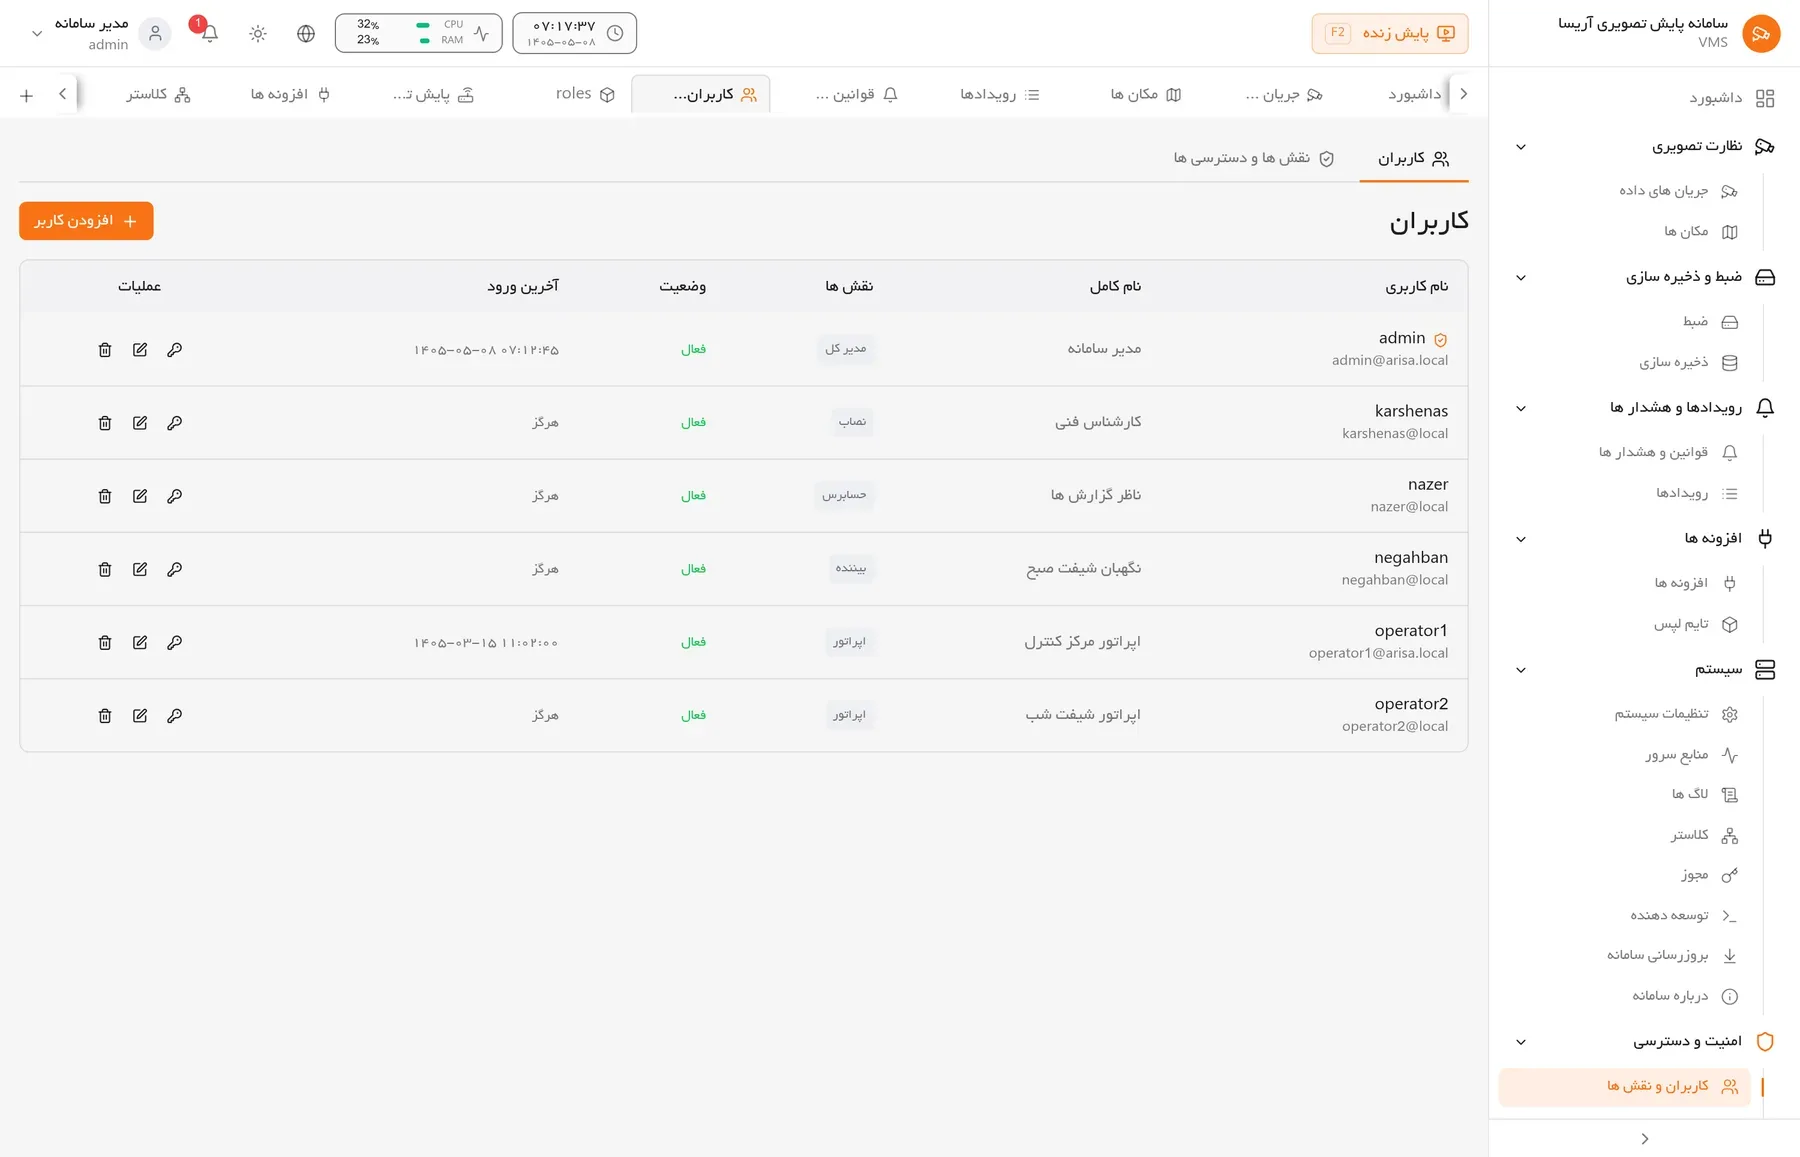
ورود به سامانه با نام کاربری و رمز عبور انجام می شود و سیاست های رمز عبور قابل تنظیم است. نشست های فعال هر کاربر قابل مشاهده و در صورت نیاز قابل بستن هستند؛ مثلا وقتی یک اپراتور سازمان را ترک می کند یا رایانه ای گم می شود. برای اتصال سامانه های دیگر به آریسا نیز به جای رمز کاربر، از توکن های اختصاصی با دسترسی محدود استفاده می شود که در هر زمان قابل ابطال هستند.
ارتباط رمزنگاری شده
همه ارتباط ها میان مرورگر کاربر و سامانه رمزنگاری می شود و در معماری توزیع شده، ارتباط میان سرور اصلی و نودها هم با گواهی های داخلی محافظت می شود. به این ترتیب حتی در صورت شنود شبکه داخلی، محتوای تصویر و دستورها قابل استفاده نیست. آرشیو نیز می تواند به صورت رمزنگاری شده ذخیره شود تا خروج فیزیکی دیسک، به معنای افشای تصاویر نباشد.
امنیت در معماری آفلاین
ریشه بخش بزرگی از امنیت آریسا یک تصمیم معماری است: سامانه به هیچ سرویس بیرونی وابسته نیست. نه برای فعال سازی، نه برای تحلیل هوشمند و نه برای به روزرسانی. همه چیز روی شبکه داخلی سازمان اجرا می شود. این یعنی سطح حمله به شکل چشمگیری کوچک تر است و داده تصویری هرگز از مرز سازمان خارج نمی شود.
هماهنگی با سیاست های سازمان
هر سازمان قواعد امنیتی خودش را دارد. آریسا امکان اتصال به سرویس های احراز هویت سازمانی مانند AD و LDAP را فراهم می کند تا کاربران با همان حساب سازمانی وارد شوند و مدیریت افراد در یک نقطه متمرکز بماند. با خروج یک کارمند از سازمان، دسترسی او به سامانه نظارتی هم به صورت خودکار بسته می شود و نیازی به اقدام جداگانه نیست.
نمونه ای از الزامات کنترل دسترسی و رد ممیزی در عمل را در نظارت تصویری بانک بررسی کرده ایم.
How would you rate Arisa?
One click on a star. No sign-up needed.
Rated 5.0 out of 5
Book your private Arisa demo today
Our experts will tailor the system to your organization needs.